

الصلاحيات والأمان
على شاشة Rules تحدّد لكل موظّف ما يستطيع فعله وعلى أيّ سجلات. وما لا يُمنح صراحةً لا يكون متاحاً.
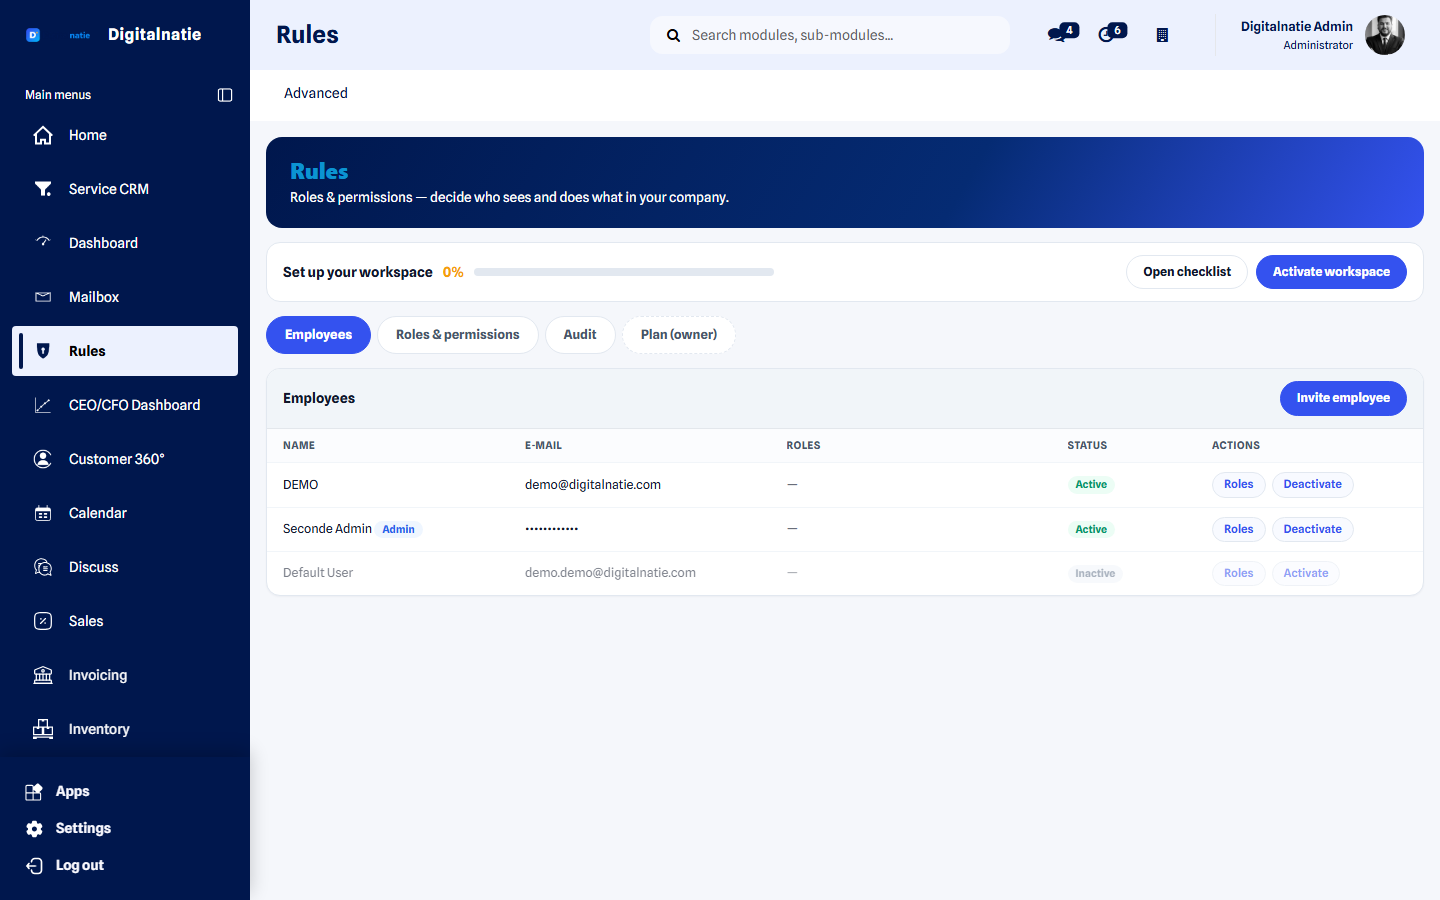 إسناد الأدوار دون المساس بالإعدادات التقنية.
فيمَ تستخدمها
Section titled “فيمَ تستخدمها”- إظهار مهامّه الخاصّة فقط للفنّي.
- إعطاء مسؤول فريق أو منطقة نطاق فريقه أو منطقته.
- إخفاء المبالغ عن من لا يحتاجها.
- معرفة من منح صلاحية معيّنة ومتى.
- مراجعة الصلاحيات عند تغيّر وظيفة أحدهم.
من يستطيع استخدامها
Section titled “من يستطيع استخدامها”| الدور | ما يفعله |
|---|---|
| مسؤول الشركة | ينشئ الأدوار ويمنحها |
| جميع المستخدمين | يلمسون الأثر عند تسجيل الدخول التالي |
المتطلّبات: يجب أن تكون مسؤول الشركة. وتُحمَّل الصلاحيات عند تسجيل الدخول — فاطلب من الموظّف تسجيل الدخول من جديد بعد أيّ تغيير. وصلاحيات النظام والصيانة خارج متناول هذه الشاشة.
سؤالان لكل موظّف
Section titled “سؤالان لكل موظّف”الصلاحية تتكوّن دائماً من جزأين. وهذا التمييز هو جوهر النظام بأكمله:
| السؤال | الجواب |
|---|---|
| ما يستطيع فعله؟ | المستوى: قراءة، إنشاء، تعديل، حذف، موافقة، تصدير |
| على ماذا؟ | النطاق: خاصّ، فريق، فرع، منطقة، الشركة كلّها |
النطاق
Section titled “النطاق”خاصّ ─▶ فريق ─▶ فرع / قطاع ─▶ منطقة ─▶ الشركة كلّها الأصغر الأوسع| النطاق | من يحصل عليه عادةً |
|---|---|
| خاصّ | فنّي: مهامّه وحده |
| فريق | مسؤول فريق |
| فرع / قطاع | مسؤول فرع |
| منطقة | مسؤول منطقة |
| الشركة كلّها | موظّف التوزيع، المخطّط، المدير العام |
أدوار جاهزة
Section titled “أدوار جاهزة” مستوى ونطاق لكل وحدة، مع المعاينة.
لا تبدأ من الصفر. فهناك نحو خمسين قالب دور معتادة في شركات الخدمات — من الفنّي ومسؤول الفريق إلى موظّف التوزيع وأمين المستودع والمحاسب والمدير العام.
-
افتح Rules وانتقل إلى الموظّفون.
-
اختر الموظّف وامنحه دوراً.
-
لتخرج عن القالب، أنشئ دوراً خاصّاً بناءً عليه.
-
استخدم المعاينة للتحقّق من ما يمنحه الدور فعلاً قبل منحه.
-
اطلب من الموظّف تسجيل الدخول من جديد لتُفعَّل صلاحياته الجديدة.
الصلاحيات المالية
Section titled “الصلاحيات المالية”المبالغ صلاحية منفصلة. فبدون صلاحيات مالية يرى المستخدم القصّة التشغيلية بالكامل — العملاء والمواقع والأصول والتدخّلات والقطع والساعات — لكن بلا أيّ مبالغ.
وينطبق هذا في كل مكان بالطريقة نفسها:
- تبويبا الفواتير والمالية في ملف العميل 360°
- اللوحة المالية
- تكاليف الصيانة في ذكاء الأصول
صلاحيات استيراد البيانات
Section titled “صلاحيات استيراد البيانات”لـاستيراد البيانات سلَّمه الخاص من خمس صلاحيات، منفصل عن شاشة الأدوار. من يحصل على درجة يحصل على كل ما دونها.
| الصلاحية | ما تتيحه |
|---|---|
| العرض | فتح شاشة الاستيراد ورؤية السجل الخاص به |
| تنزيل القوالب | الحصول على قوالب Excel/CSV |
| الرفع والتحقّق | رفع ملف ورؤية المعاينة — لا يكتب شيئًا |
| تنفيذ الاستيراد | تأكيد معاينة تم فحصها وكتابتها |
| المسؤول | رؤية سجل جميع المستخدمين وإدارته |
عند التثبيت يحصل مسؤول Service Suite وحده على السلَّم كاملًا. ولا يحصل الفنّيون على أي جزء منه.
صلاحية الاستيراد تُضاف فوق الصلاحيات المعتادة، لا بديلًا عنها. من لا يستطيع إنشاء عميل لا يستطيع استيراده كذلك.
تسجيل الدخول والتحقّق بخطوتين
Section titled “تسجيل الدخول والتحقّق بخطوتين”أمران منفصلان:
| ما ينظّمه | |
|---|---|
| تسجيل الدخول | من يدخل — كلمة مرور، أو Microsoft/Google |
| الصلاحيات | ما يُسمح به للشخص بعد دخوله |
إن سجّل موظفوك الدخول بحساب شركتهم، فهذا لا يغيّر شيئًا من صلاحياتهم في Service Suite: تبقى الأدوار والنطاق محدَّدة هنا بالكامل. ولا تُقرأ معلومات المجموعات أو الأدوار من مزوّد الهوية.
ويبقى التحقّق بخطوتين ساريًا في الحالتين. فإن كان الموظف مفعِّلًا له، أتمّه بعد الدخول عبر Microsoft أو Google أيضًا.
وصول البرامج الخارجية
Section titled “وصول البرامج الخارجية”تستخدم عمليات الربط عبر واجهة البرمجة العامة مفتاحًا يعمل باسم مستخدم مختار. وهذا المستخدم هو من يحدّد ما يراه الربط — ولا تستطيع صلاحيات المفتاح إلا تضييق ذلك أكثر، لا توسيعه أبدًا.
لذا أنشئ لكل ربط مستخدمًا مخصّصًا بالصلاحيات المطلوبة بالضبط، بدل ربط مفتاح بمسؤول.
الفنّيون في التطبيق
Section titled “الفنّيون في التطبيق”يعمل الفنّيون في تطبيق الفنّي بحساب مقيّد. ولا يرون إلا مهامّهم الخاصّة، وهذا الفصل يحدث على الخادم — لا في التطبيق. فالهاتف أو المتصفّح المعدَّل لا يغيّر شيئاً.
مسار التدقيق
Section titled “مسار التدقيق” من أجرى أيّ تغيير، ومن أيّ حالة إلى أيّ حالة.
تُحفظ تغييرات الأدوار والتخصيصات في مسار تدقيق لا يمكن محو شيء منه: من أجرى التغيير، ومتى، وما كانت الحالة قبله وبعده.
وهذا ما تحتاجه عندما يسأل أحدهم لاحقاً «من منح تلك الصلاحية؟»
مسؤول الشركة
Section titled “مسؤول الشركة”مستخدم واحد أو أكثر هم مسؤولو الشركة. وهم من يديرون الأدوار.
ولا تستطيع الأدوار أبداً توزيع صلاحيات نظام أو صيانة. فتلك خارج متناول شاشة الأدوار بنيوياً — حتى المسؤول لا يمكنه منحها بالخطأ.
عدّة شركات
Section titled “عدّة شركات”إذا كنت تعمل بعدّة شركات، فلا يرى كل مستخدم إلا بيانات الشركات التي لديه وصول إليها. ويستمرّ هذا الفصل في كل شاشة: اللوحات والخرائط والملفات والتقارير.
وكل عميل يعمل أيضاً في بيئته المنفصلة الخاصّة. فبيانات العملاء المختلفين لا يمكن أن تتلاقى.
بياناتك
Section titled “بياناتك”الأمان والنسخ الاحتياطي وصيانة المنصّة تديرها Digitalnatie. وإذا كانت لديك متطلّبات خاصّة — مدّة حفظ، أو تصدير بياناتك، أو وثائق لتدقيق — فتواصل مع مسؤولك؛ فذلك يُتّفق عليه لكل بيئة.
أفضل الممارسات
Section titled “أفضل الممارسات”- اعمل بأدوار، لا باستثناءات فردية. فخمسة أدوار تفهمها أفضل من خمسة وعشرين بطاقة لا يستطيع أحد شرحها.
- راجع الصلاحيات عند تغيّر وظيفة أحدهم — لا عند رحيله فقط.
- امنح الصلاحيات المالية لأقلّ عدد ممكن من الأشخاص.
- استخدم المعاينة قبل منح دور، بدلاً من اكتشاف ما فتحه لاحقاً.
- راجع مسار التدقيق مرّة سنوياً. خمس دقائق، وتعرف هل سياسة صلاحياتك ما زالت تطابق الواقع.
حلّ المشكلات
Section titled “حلّ المشكلات”موظّف لا يرى شيئاً. ماذا الآن؟ تحقّق من النطاق أولاً، لا المستوى. فعملياً يكون السبب دائماً تقريباً نطاقاً ضيّقاً جداً، لا صلاحية ناقصة.
التغييرات لا تُفعَّل فوراً. تُحمَّل الصلاحيات عند تسجيل الدخول. اطلب من الموظّف تسجيل الدخول من جديد.
هل يستطيع فنّي رؤية مهامّ زميل؟ فقط إذا منحته نطاق فريق أو أوسع. أمّا بـخاصّ فلا.
هل يمكن لأحد الوصول عبر التطبيق إلى بيانات لا يجوز له رؤيتها؟ لا. فالفصل على الخادم، لا في التطبيق.
هل يمكنني إنشاء دور يستطيع كل شيء؟ يمكنك منح النطاق التشغيلي بالكامل. أمّا صلاحيات النظام والصيانة فتبقى خارج المتناول — بتصميم مقصود.
الخطوة التالية
Section titled “الخطوة التالية”- الأدوار والصلاحيات — الأدوار الأساسية الثلاثة
- ملف العميل 360° — الفصل المالي عملياً
- اللوحة المالية — خلف الصلاحيات المالية
- الفنّيون — الموظّفون ووصولهم
- التكاملات — من يربط الخدمات الخارجية
- تطبيق الفنّي — كيف يسجّل الفنّيون الدخول
- تسجيل الدخول عبر Microsoft أو Google
- واجهة البرمجة العامة — وصول البرامج الخارجية
- استيراد البيانات — منح صلاحيات الاستيراد